 Thiago Nogueira
Android — a plataforma recebeu, no boletim de novembro de 2026, correções para uma falha classificada como crítica que pode permitir execução remota de código no aparelho sem que o usuário precise tocar na tela ou autorizar qualquer ação. A novidade exige checagem imediata da data do patch de segurança nas configurações do seu celular.
Como checar agora e o que a data do patch significa
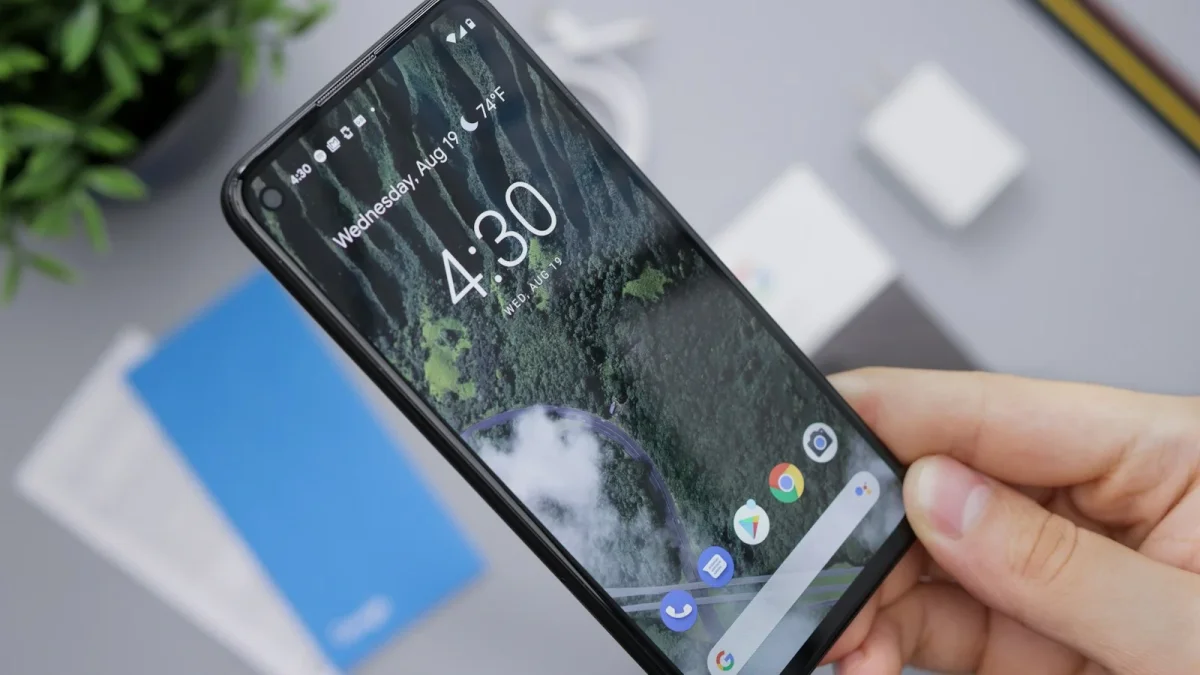
Abra Configurações > Sobre o telefone > Atualização de segurança do Android (ou Nível do patch de segurança) para ver a data registrada. Essa data é o indicador que mostra se o aparelho incorporou as correções publicadas em novembro de 2026.
 ARM quer multiplicar tarifa por chip em até 34,5 vezes
Leia a matéria completa →
 Pix: comprovante falso — confirme no extrato antes de liberar
Leia a matéria completa →
 Handshake AI: paga até US$ 25/h e abre vaga para avaliadores em português
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
De forma prática, um patch marcado como 5 de novembro de 2026 ou posterior cobre o conjunto completo das correções do boletim de novembro, enquanto 1º de novembro já inclui a CVE-2026-58868, mas não todo o pacote adicional publicado depois.
A CVE-2026-58868 está no Framework do Android e pode possibilitar execução remota de código sem interação do usuário.
Quem pode estar afetado e o papel das fabricantes
O registro técnico relaciona as versões Android 14, 15, 16 e 17 ao problema, mas isso não significa que todos os modelos dessas gerações estejam igualmente vulneráveis: adaptações de fabricante, módulos e patches anteriores alteram o risco.
Marcas como Samsung, Motorola, Xiaomi, Redmi, POCO e Google Pixel precisam distribuir as atualizações para cada modelo que ainda recebe suporte. A Samsung, por exemplo, publicou seu boletim identificado como SMR-NOV-2026; ainda assim, a disponibilidade no Brasil e em cada modelo pode variar conforme calendário e operadora.
O que você acha? Você já verificou a data do patch de segurança do seu celular? Para acompanhar atualizações sobre tecnologia e segurança, acesse nossa editoria.
Perguntas Frequentes
Como verificar se a CVE-2026-58868 foi aplicada no meu celular Android?
O Android mostra a data da Atualização de segurança do Android nas configurações; verifique se essa data é 5 de novembro de 2026 ou posterior para ter todas as correções do boletim de novembro. Se o celular exibir 1º de novembro de 2026, já estará coberta a CVE-2026-58868, mas não necessariamente os ajustes adicionais de 5 de novembro.
Quais versões do Android aparecem no registro da vulnerabilidade?
O registro técnico da falha lista as versões Android 14, Android 15, Android 16 e Android 17. Isso indica que o problema foi identificado em componentes presentes nessas gerações, mas a exposição real depende do modelo, das customizações do fabricante e da aplicação de patches anteriores.
Se não aparecer atualização, o que devo fazer para reduzir o risco?
Manter o Google Play Protect ativado, atualizar aplicativos pela loja oficial e evitar fontes externas reduz riscos imediatamente, mas não substitui o patch do sistema. Caso o patch de novembro não apareça, aguarde a liberação do fabricante, consulte a página de suporte do modelo e não instale firmwares de fontes não oficiais.