 Dimitri Lares
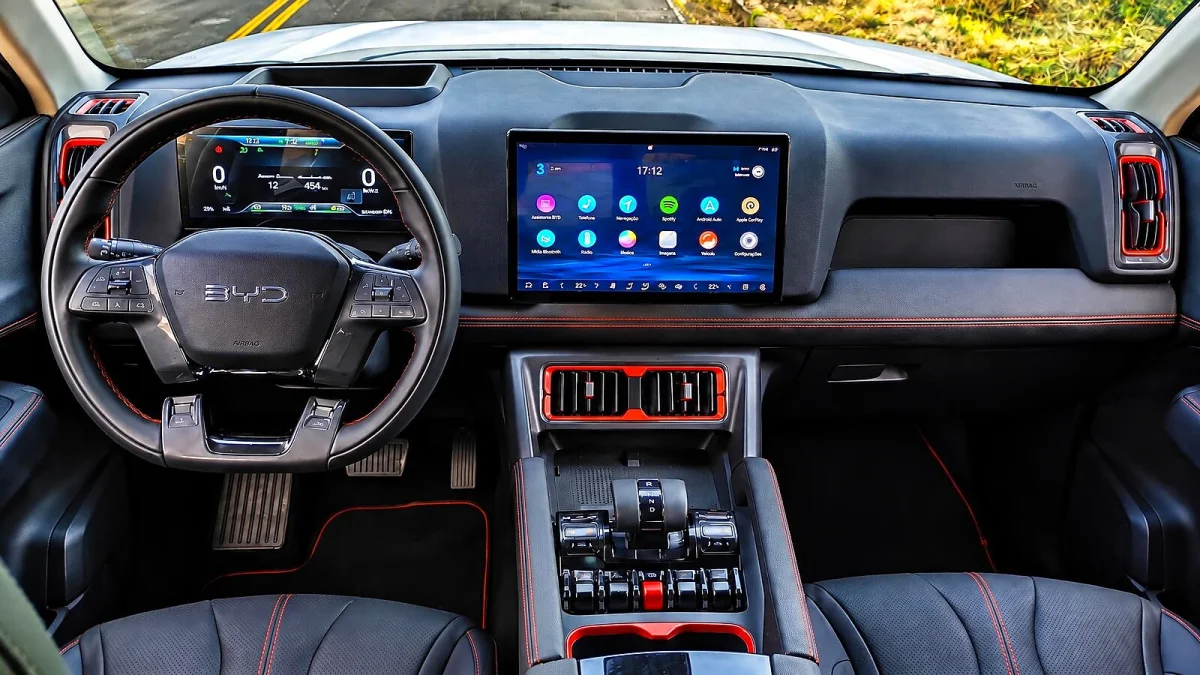
BYD Shark — Uma demonstração controlada na Austrália expôs uma vulnerabilidade do sistema DiLink que permitia a agentes de teste acionar funções do veículo e acessar dados pessoais sem senha; a repercussão levou a fabricante a preparar correções e investigar o alcance da brecha em sua linha.
O que foi acessado e o potencial de risco
Técnicos que realizaram o teste conseguiram acionar os limpadores de para-brisa na velocidade máxima, travar as portas e ligar os faróis por meio da entrada encontrada na central multimídia.
 Leapmotor B10: versão com gasolina chega por R$ 179.990
Leia a matéria completa →
 Pix: comprovante falso — confirme no extrato antes de liberar
Leia a matéria completa →
 Sílvia Cunha Lima terá nova eleição após cassação mantida pelo TRE-PB
Leia a matéria completa →
 Tabela do Brasileirão 2026: classificação atualizadaVer classificação, artilharia e próximos jogos →
Além dos comandos físicos, o experimento permitiu rastrear a localização em tempo real, acessar o microfone interno e expor dados de smartphones conectados, como contatos e histórico de chamadas — sinais claros de risco à privacidade e à segurança dos ocupantes.
O acesso logrado na central multimídia permitiu ativar limpadores, travar portas, ligar faróis, rastrear a localização e ouvir o interior do veículo.
Resposta da fabricante e implicações para o setor
A BYD já abriu uma investigação interna e anunciou o desenvolvimento de códigos de segurança e atualizações de software; a Shark será o primeiro modelo a receber a correção, e medidas preventivas poderão ser estendidas a outros veículos do portfólio global.
O problema foi identificado como uma exploração via Android Debug Bridge (ADB), ferramenta que permite acesso a dispositivos Android — o DiLink da BYD e da Denza roda sobre esse sistema. Em comunicado, a fabricante observou que a instalação usada no teste exigia contato físico para ser iniciada, ainda que os comandos tenham sido executados remotamente após o acesso.
Especialistas em cibersegurança e representantes do setor já discutem a necessidade de métricas específicas para avaliação digital de veículos, na linha das notas de colisão; propostas incluem integrar órgãos como Euro NCAP e Latin NCAP para criar protocolos de teste e padrões de certificação.
O que você acha? Você considera suficiente a atualização de software anunciada para proteger proprietários da BYD Shark? Para acompanhar mais, acesse nossa editoria.
Perguntas Frequentes
Como a brecha na BYD Shark foi descoberta e o que ela permitia?
A BYD Shark teve a falha detectada durante um teste público na Austrália conduzido por técnicos que identificaram um caminho de acesso à interface DiLink via Android Debug Bridge (ADB). O experimento demonstrou que era possível acionar limpadores, travar portas, ligar faróis, rastrear localização em tempo real e acessar o microfone interno.
Quais partes do sistema DiLink tornam a BYD Shark vulnerável e outros modelos afetados?
O software DiLink, usado na BYD Shark e também em modelos da Denza, baseia-se em Android, o que permitiu a exploração via ADB. A demonstração mostrou que a habilitação indevida dessa entrada na central multimídia foi o ponto de entrada; a fabricante indicou que a Shark será a primeira a receber correções e que outras unidades do portfólio poderão ser atualizadas preventivamente.
O que a BYD planeja fazer para corrigir a falha na Shark e para evitar casos semelhantes?
A BYD anunciou uma atualização de software que removerá o caminho não previsto que permitia ativar o ADB pela interface do sistema de entretenimento. Além do patch para a Shark, a fabricante afirmou avaliar correções preventivas para outros modelos e abrir uma investigação interna para mapear o alcance da vulnerabilidade.